Порядок действий после утечки пароля: смена через официальный сайт, завершение сессий, MFA, проверка почты и связанных аккаунтов.
Category: Кибербезопасность
Как построить резервное копирование 3-2-1, отделить копию от компьютера, настроить расписание и проверить восстановление.
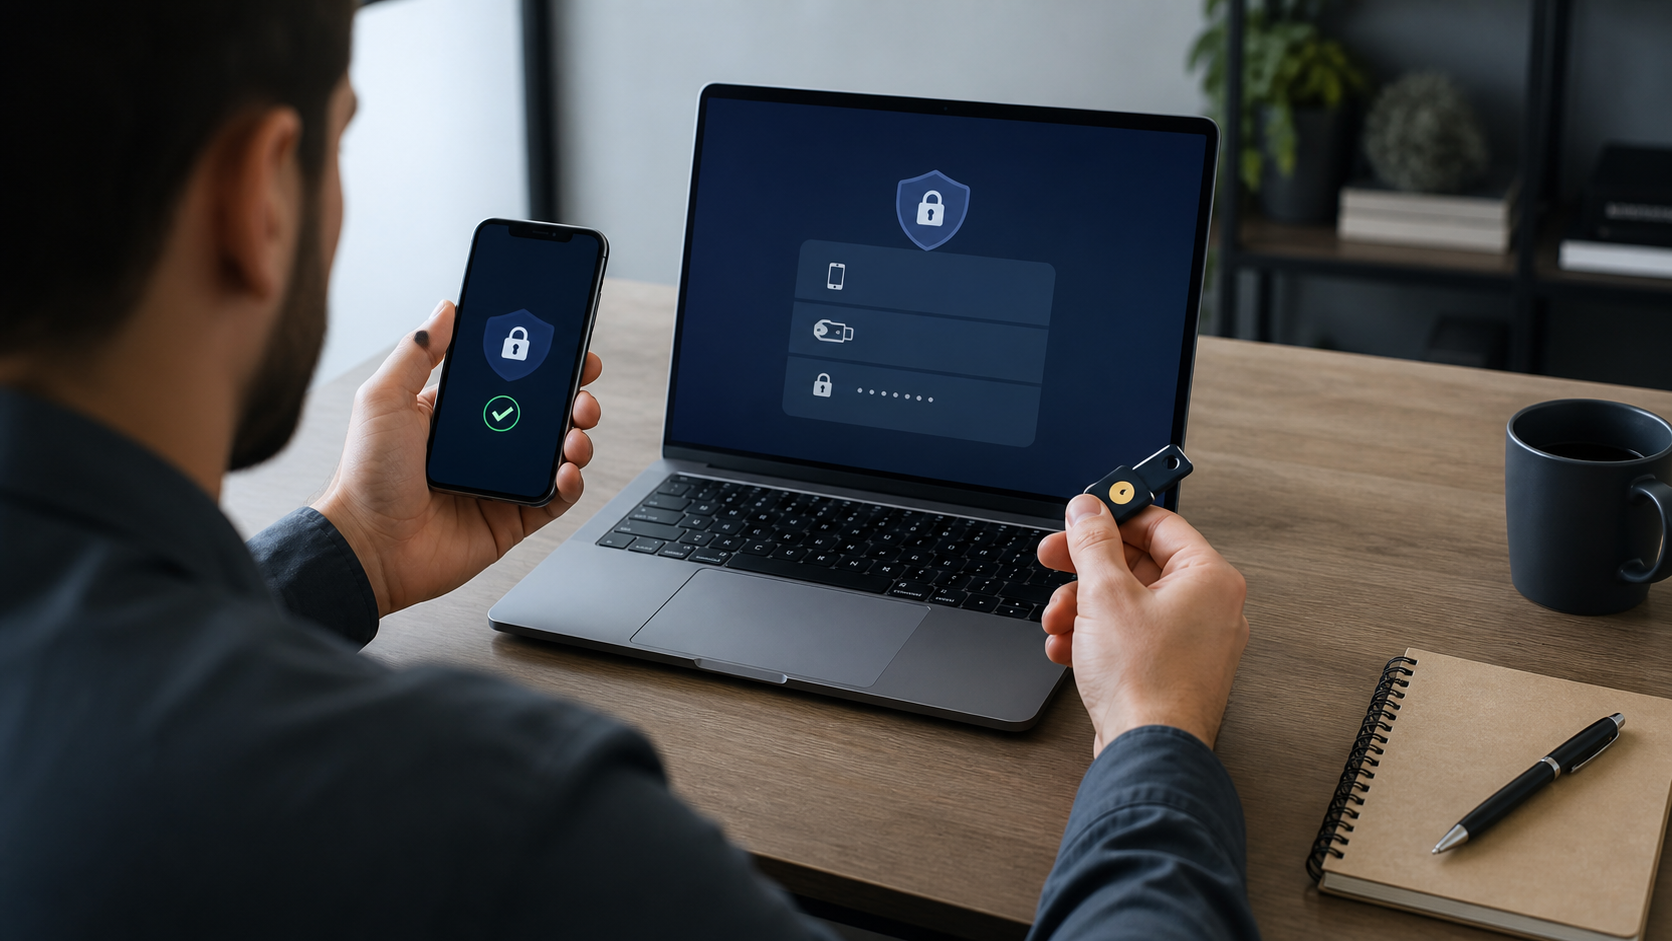
Чем отличаются SMS-коды, приложения-аутентификаторы, push и аппаратные ключи, какой метод устойчивее к фишингу.
Как выбрать менеджер паролей, защитить хранилище мастер-паролем и MFA, импортировать записи и удалить старый экспорт.
Как распознать фишинговое письмо, безопасно проверить адрес отправителя и ссылку, сообщить о попытке и защитить учетную запись.
Современные приложения развиваются быстро: частые релизы, микросервисы, облака, CI/CD. В таких условиях безопасность не может оставаться отдельным этапом “в конце”. Именно поэтому появился подход DevSecOps…
Сертификации по кибербезопасности помогают структурировать знания, подтвердить уровень компетенций и пройти HR-фильтры. Но без правильной стратегии подготовка превращается в заучивание вопросов без реального понимания. В…
Информационная безопасность — это не одна профессия, а целая экосистема ролей. Новички часто путаются в названиях вакансий и не понимают, чем отличается SOC-аналитик от инженера…
Большинство кибератак не являются случайными. Злоумышленники используют конкретные пути проникновения — так называемые векторы атак. Понимание этих векторов позволяет не только находить уязвимости, но и…
Кибербезопасность — это не одна технология и не один инструмент. Это совокупность знаний из сетей, операционных систем, веба, процессов и человеческого фактора. Независимо от того,…