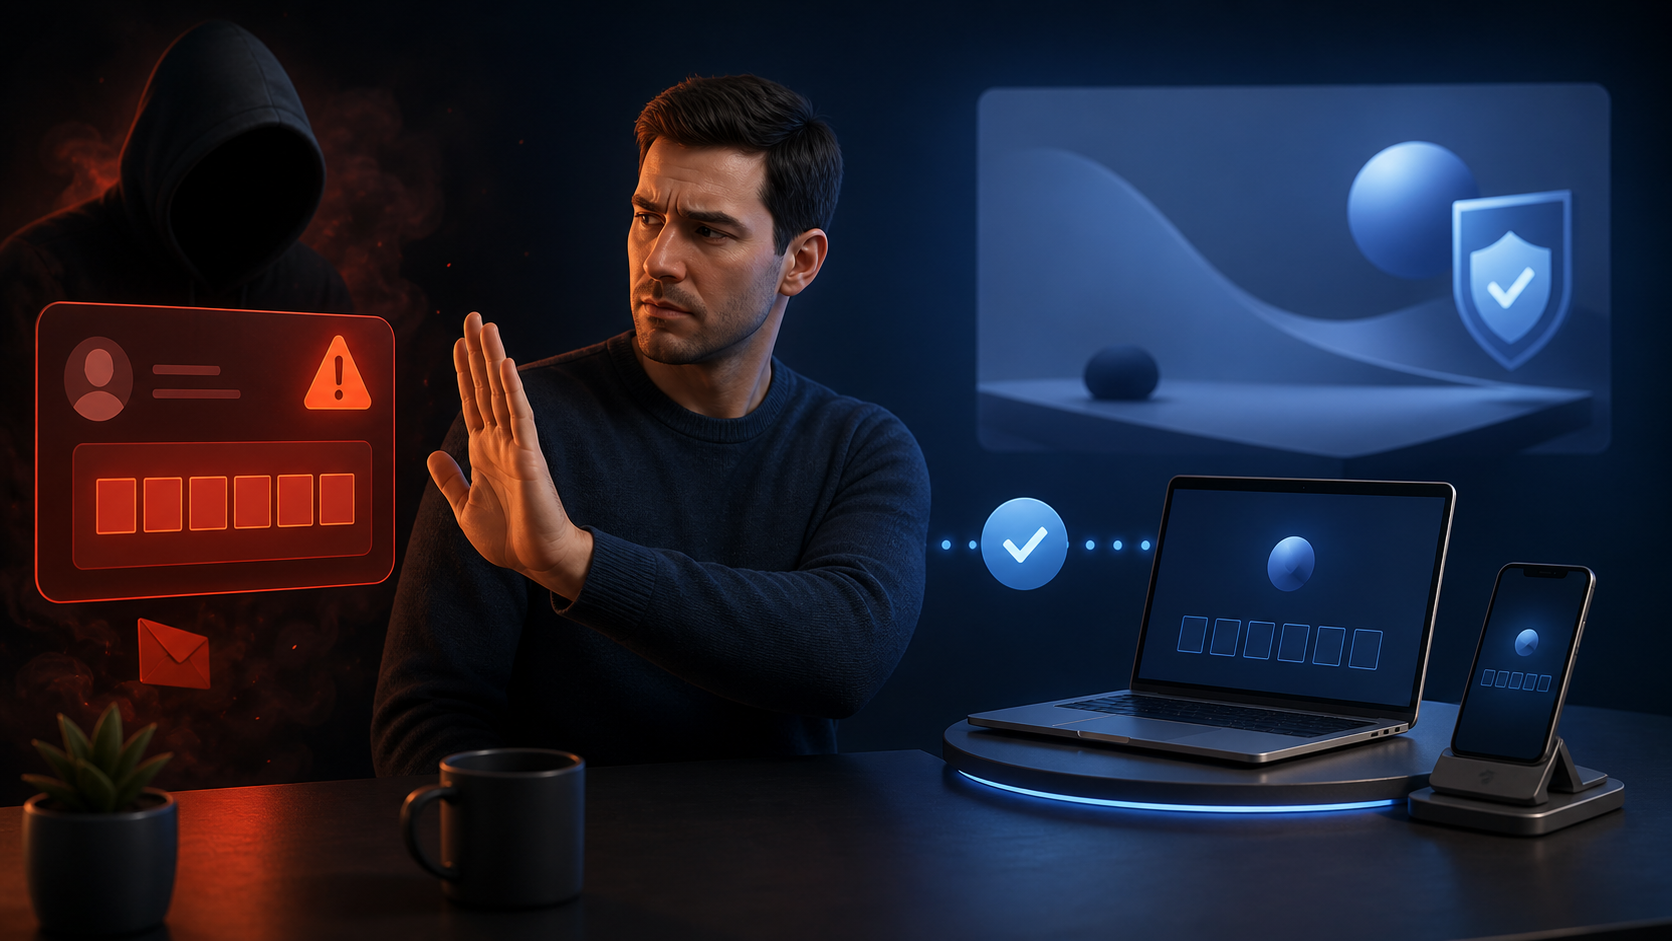
Официальный адрес входа не делает чужой код безопасным. Не вводите его.
Поймите подмену действия
Потерпевшему присылают код под видом доступа к документу, голосовой почте или настройке устройства, хотя никакой собственной привязки нового телевизора, принтера или приложения он не начинал. После ввода человек подтверждает вход, который начал атакующий на другом компьютере.
Используйте только код со своего экрана
Начинайте привязку самостоятельно на телевизоре, принтере или другом устройстве, которое держите перед собой и только что перевели в понятный режим подключения по инструкции производителя. Не вставляйте значение из письма, чата, сайта предпросмотра или буфера обмена.
Отреагируйте после ошибки
Завершите активные сессии, отзовите подозрительные разрешения приложений, зафиксируйте время события и немедленно сообщите администратору рабочего аккаунта через предусмотренный канал. Смена пароля важна, но украденный токен иногда требует отдельного отзыва доступа.
На рабочем аккаунте не пытайтесь повторить подозрительный сценарий ради проверки. Передайте письмо, время события, отображенное приложение и замеченные действия службе безопасности, сохранив исходные заголовки сообщения без пересылки вложений посторонним адресатам.
Базовые признаки собраны в статье про проверку фишинговой ссылки. Современную схему device code phishing разбирает исследование Microsoft Defender.